企业沙箱
复制页面
企业沙箱用于限制 TRAE 智能体运行命令时可访问的本地文件和网络资源。
企业管理员可以分别为 Windows、macOS 和 Linux 配置企业沙箱策略,统一设置智能体在成员客户端上的文件读写范围和网络访问范围。配置后,智能体只能访问策略允许的目录或网络地址,从而降低误读本地文件、泄露敏感数据、访问高风险网络或探测内网服务的风险。
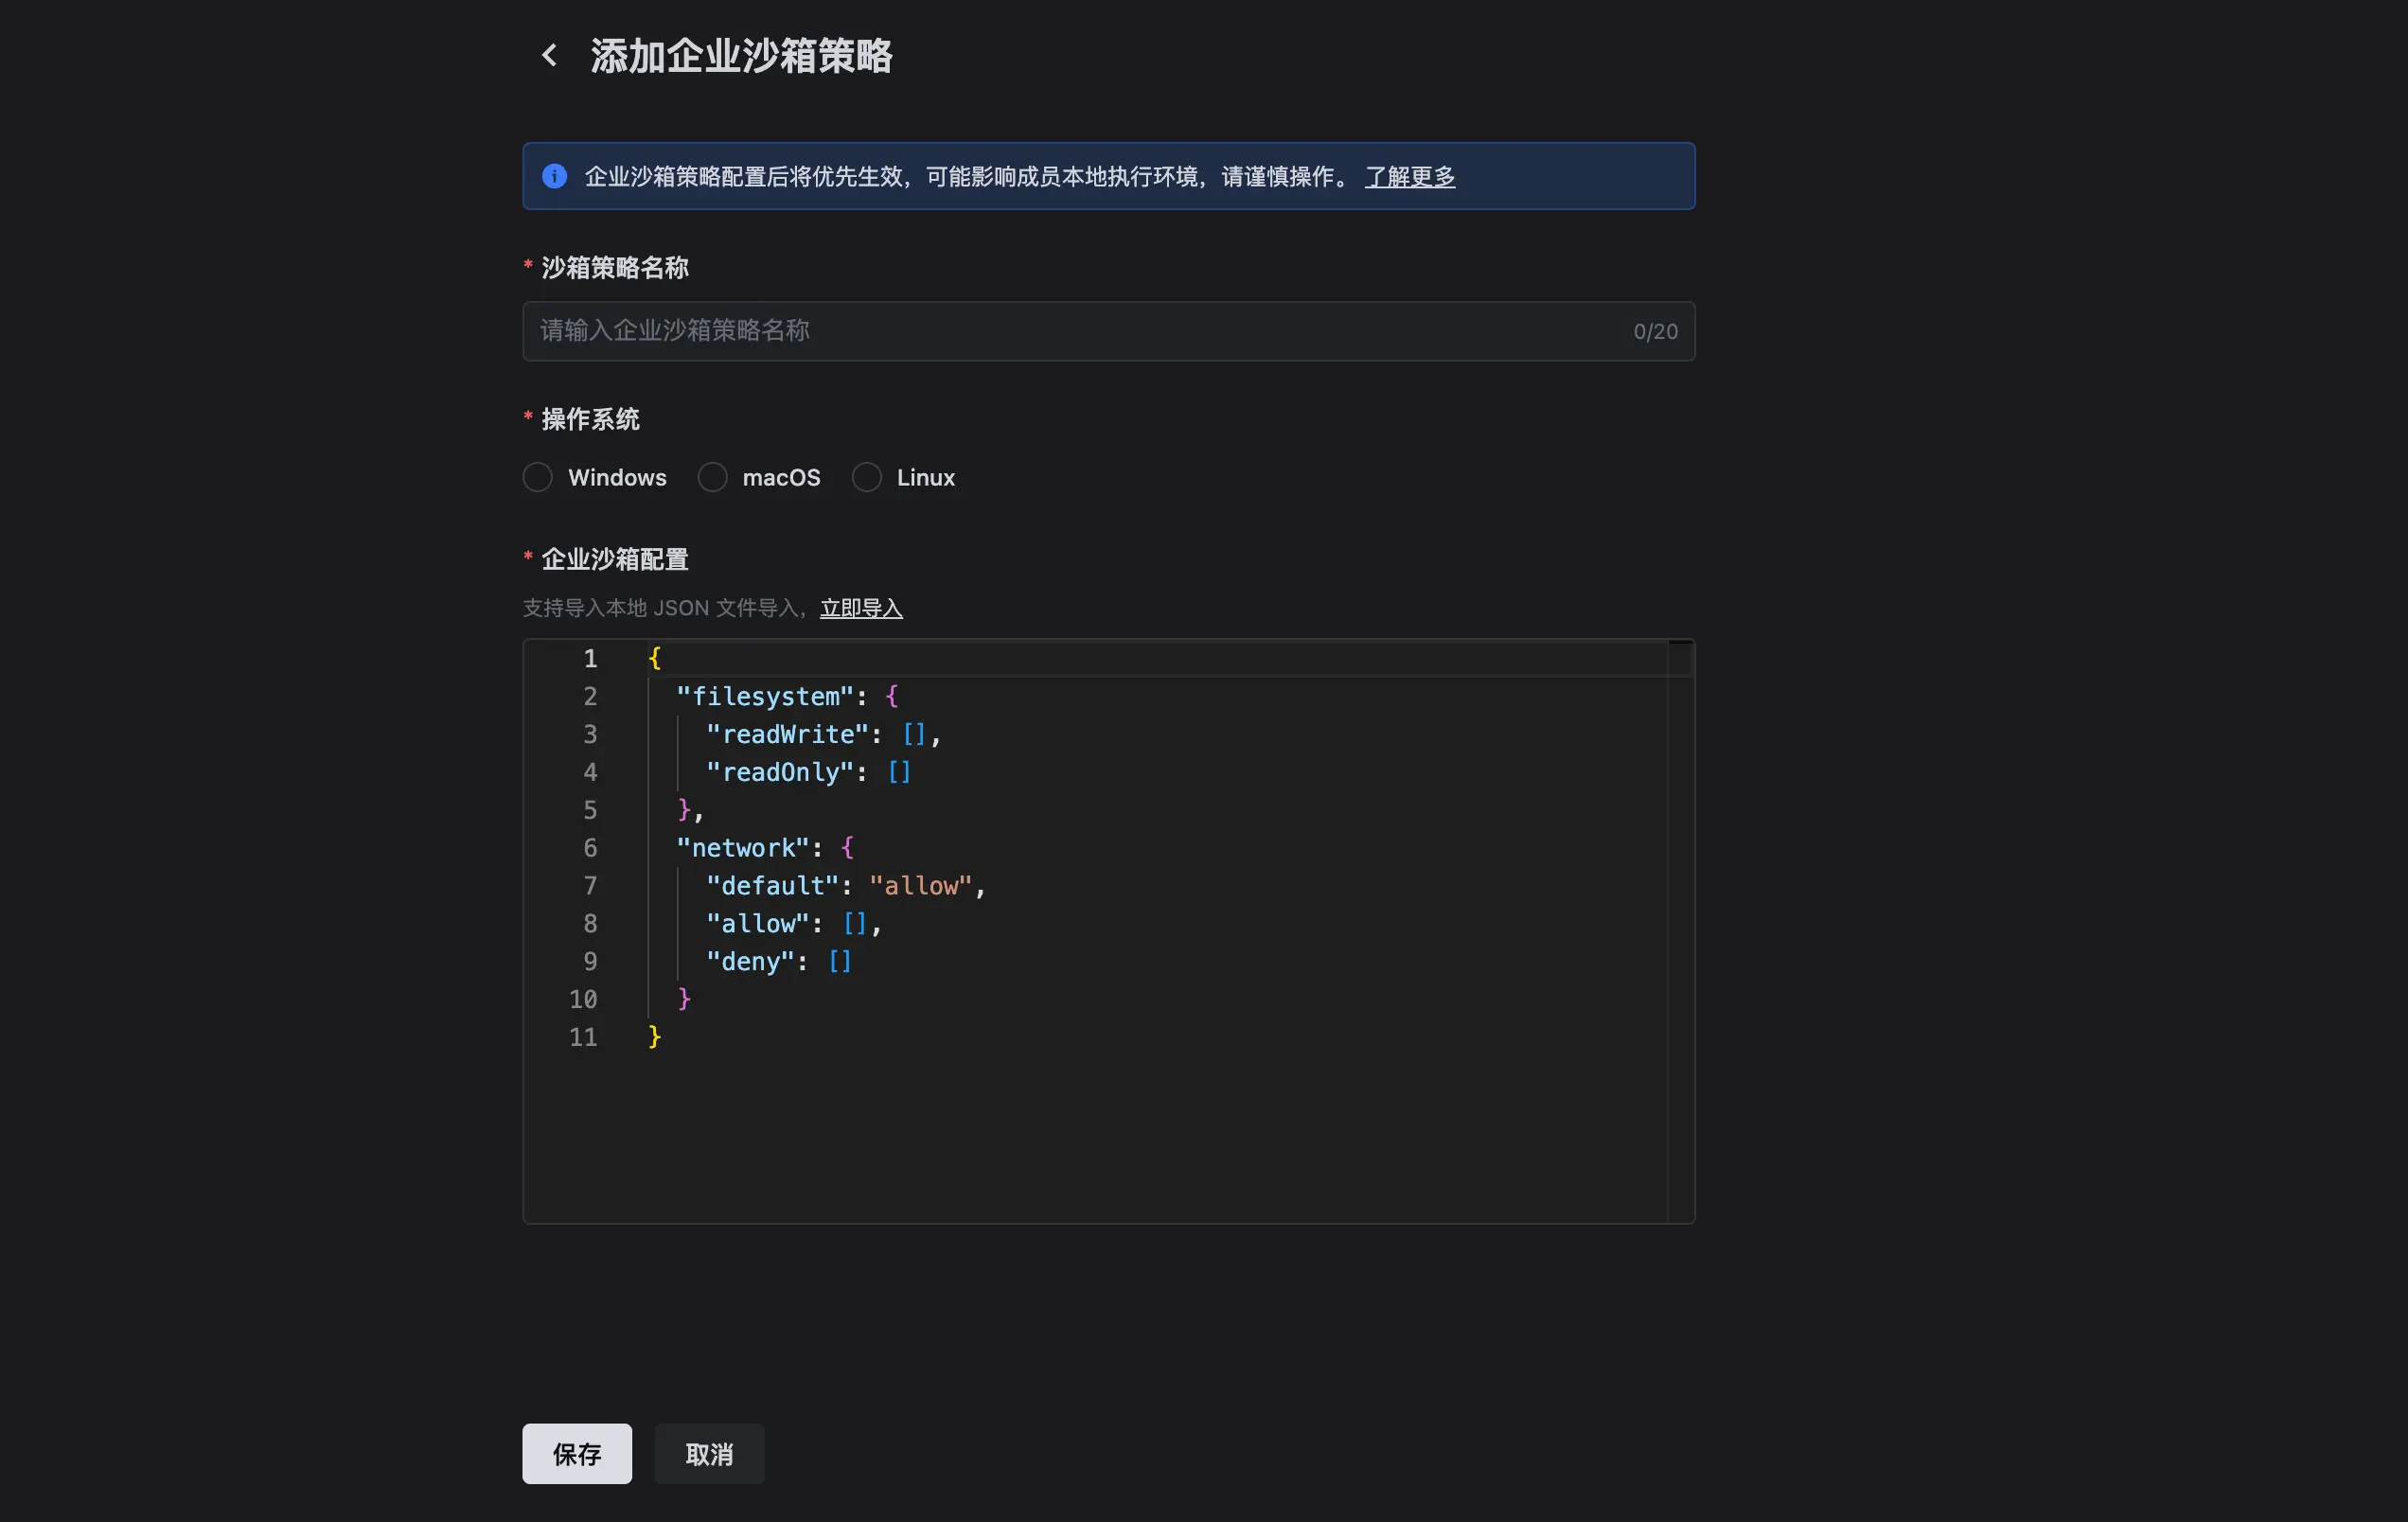
企业沙箱策略使用 JSON 格式配置,包含 filesystem 和 network 两个顶层字段:
{
  "filesystem": {
    "readWrite": [],
    "readOnly": []
  },
  "network": {
    "default": "allow",
    "allow": [],
    "deny": []
  }
}
filesystem 字段用于精细控制沙箱对本地文件系统的访问权限。
| 字段 | 类型 | 默认值 | 描述 |
|---|---|---|---|
readWrite |
string[] |
[] |
读写路径列表。沙箱内进程对列表中的路径拥有读写权限(继承自当前用户)。 |
readOnly |
string[] |
[] |
只读路径列表。沙箱内进程对列表中的路径仅有只读权限。 |
支持的路径格式:
/usr/local/bin 或 C:\Program Files;~ 表示用户主目录,如 ~/Documents;$VAR 引用环境变量,如 $HOME/.config;$WORKSPACE_FOLDER 引用当前工作区目录。针对各个操作系统的注意事项:
/usr/lib),并将 Git Bash 风格的路径(如 /c/Users)转换为标准 Windows 路径(如 C:\Users)。C:\Users)。路径匹配规则:
系统会合并你的自定义配置和系统内置的文档访问控制策略,并根据以下优先级规则确定最终生效的权限:
readWrite 和 readOnly 列表,readOnly 的优先级高于 readWrite。readWrite 和 readOnly 列表,则对其采用 TRAE 沙箱的内置文件访问控制策略(详情参考此文档)。提示
仅 Windows 支持网络访问控制。
network 字段用于管理沙箱内进程的网络请求策略,实现允许或阻止对特定网络的访问。
可配置的字段如下:
| 字段 | 类型 | 默认值 | 描述 |
|---|---|---|---|
|
|
|
|
默认的网络访问策略。用于决定未命中
|
allow |
string[] |
[] |
允许访问的网络。 |
deny |
string[] |
[] |
禁止访问的网络。 |
网络目标的匹配规则如下:
allow 和 deny 列表,deny 的优先级高于 allow。allow 和 deny 列表,则对其采用 default 中设置的默认访问策略。支持的网络地址写法如下:
| 格式 | 含义 | 示例 |
|---|---|---|
[ip] |
单个 IP(所有端口) | "[192.168.1.100]" |
[ip/mask] |
CIDR 子网(所有端口) | "[192.168.1.0/24]" |
[ipv6/mask] |
CIDR 子网(所有端口) | "[ff::01/64]" |
[ip]:port |
单个 IP:单个端口 | "[192.168.1.100]:443" |
[ip]:port,port |
单个 IP:多个端口 | "[192.168.1.100]:80,443" |
[ip/mask]:port |
CIDR 子网:单个端口 | "[10.0.0.0/8]:22" |
domain |
域名(所有端口) | "example.com" |
domain:port |
域名:单个端口 | "api.example.com:443" |
*.domain |
通配符域名(所有端口) | "*.example.com" |
*.domain:port |
通配符域名:单个端口 | "*.example.com:443" |
示例 1: 仅允许访问 GitHub
此配置将禁止所有网络请求,仅放行对 GitHub (HTTPS) 的访问,避免 AI 泄露敏感信息。
{
    "network": {
        "default": "deny",
        "allow": ["*.github.com:443"],
        "deny": []
    }
}
示例 2:禁止访问内部网络
此配置将放行所有网络请求,但明确禁止访问常见的内网地址段,防止 AI 访问或攻击内网服务。
{
    "network": {
        "default": "allow",
        "allow": [],
        "deny": [
            "[10.0.0.0/8]",
            "[172.16.0.0/12]",
            "[192.168.0.0/16]"
        ]
    }
}
当某个操作系统下已存在生效中的企业沙箱策略时,企业沙箱配置会下发至成员的客户端,并与成员的个人沙箱配置逐字段合并。
企业沙箱与个人沙箱同时存在时,系统会按字段逐一比对,并按以下规则确定最终生效的配置:
企业沙箱原始配置:
{
  "filesystem": {
    "readWrite": [
      "/opt/company/workspace"
    ],
    "readOnly": []
  },
  "network": {
    "default": "deny",
    "deny": []
  }
}
个人沙箱原始配置:
{
  "filesystem": {
    "readWrite": [
      "/Users/alice/project"
    ],
    "readOnly": [
      "/Users/alice/docs",
      "/Users/alice/.ssh"
    ]
  },
  "network": {
    "default": "allow",
    "allow": [
      "api.openai.com",
      "github.com"
    ],
    "deny": [
      "internal.example.com"
    ]
  }
}
合并后,最终生效的沙箱配置:
filesystem.readWrite 和 network.default 字段的取值被企业沙箱覆盖。filesystem.readOnly、network.allow 和 network.deny 字段的取值被继续使用。{
"filesystem": {
"readWrite": [
"/opt/company/workspace"
],
"readOnly": [
"/Users/alice/docs",
"/Users/alice/.ssh"
]
},
"network": {
"default": "deny",
"allow": [
"api.openai.com",
"github.com"
],
"deny": [
"internal.example.com"
]
}
}